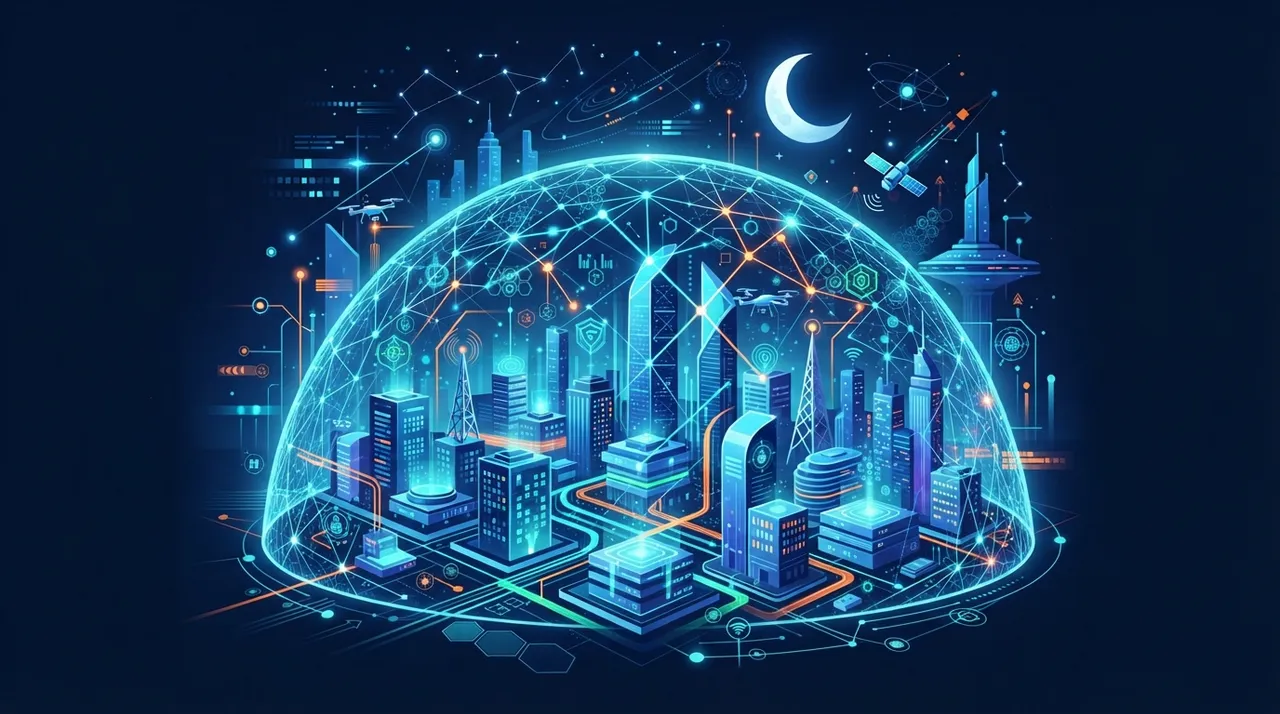
في المشهد الرقمي لعام 2026، أصبحت واجهات برمجة التطبيقات (APIs) العمود الفقري للتطبيقات الحديثة، تربط بين تطبيقات الهاتف المحمول، والخدمات المصغرة، والبنية التحتية السحابية، وخدمات الجهات الخارجية، وأنظمة الذكاء الاصطناعي. ومع هذا الاعتماد المتزايد، تتزايد أيضًا المخاطر الأمنية بشكل كبير، مما يجعل أمن واجهات برمجة التطبيقات أولوية قصوى للمؤسسات.
ما الجديد: تصاعد هجمات الذكاء الاصطناعي على واجهات برمجة التطبيقات
يشهد عام 2026 تحولًا نوعيًا في طبيعة التهديدات السيبرانية، حيث لم يعد المهاجمون يكتفون بالبحث عن نقاط ضعف تقليدية في واجهات برمجة التطبيقات. بل إنهم يستغلون الذكاء الاصطناعي لشن هجمات أكثر تعقيدًا وتطورًا، قادرة على محاكاة السلوك البشري الشرعي بدقة عالية. وقد أدت هذه الهجمات إلى زيادة بنسبة 113% في حجم هجمات واجهات برمجة التطبيقات عامًا بعد عام.
تُظهر الإحصائيات أن 99% من الشركات واجهت مشكلات أمنية كبيرة تتعلق بواجهات برمجة التطبيقات خلال العام الماضي. كما أن 95% من هجمات واجهات برمجة التطبيقات الناجحة تحدث الآن ضمن جلسات مصادق عليها، مما يشير إلى أن الدفاعات التقليدية القائمة على المحيط لم تعد كافية. وتتضمن أبرز المخاطر الأمنية لواجهات برمجة التطبيقات في عام 2026، وفقًا لمؤسسة OWASP، مشكلات مثل ضعف التصريح على مستوى الكائن (BOLA)، وضعف المصادقة، والاستهلاك غير المقيد للموارد، والوصول غير المقيد إلى تدفقات الأعمال الحساسة.
لماذا يهمّ: حماية الأصول الرقمية من الهجمات الذكية
تُعد حماية واجهات برمجة التطبيقات أمرًا بالغ الأهمية لأنها تمثل البوابة الرئيسية للوصول إلى البيانات والوظائف الحساسة في المؤسسات. ومع تزايد استخدام الذكاء الاصطناعي في الهجمات، لم يعد النهج التقليدي للأمن السيبراني فعالاً. يحتاج أمن واجهات برمجة التطبيقات إلى أنظمة دفاعية مدعومة بالذكاء الاصطناعي قادرة على:
- الكشف عن التهديدات المتطورة: يمكن للذكاء الاصطناعي تحليل كميات هائلة من البيانات في الوقت الفعلي لتحديد الأنماط والسلوكيات الشاذة التي قد تشير إلى هجوم، حتى تلك التي تفوتها الأنظمة التقليدية. وهذا يشمل الكشف عن التصيد الاحتيالي المخصص للغاية، والبرمجيات الخبيثة ذاتية التطور، واستغلال الثغرات الأمنية المدعوم بالذكاء الاصطناعي.
- الاستجابة السريعة والآلية: يتيح الذكاء الاصطناعي أتمتة مهام الاستجابة للحوادث، مما يقلل بشكل كبير من وقت الاستجابة ويحد من الأضرار المحتملة. يمكن للأنظمة المدعومة بالذكاء الاصطناعي عزل النقاط الطرفية المصابة، وحظر عناوين IP الضارة، وتفعيل إجراءات احتواء فورية.
- توفير رؤى استباقية: من خلال تحليل البيانات التاريخية وتغذيات معلومات التهديدات في الوقت الفعلي، يمكن للذكاء الاصطناعي التنبؤ بسيناريوهات الهجوم المحتملة، مما يسمح للمؤسسات باتخاذ تدابير وقائية قبل وقوع الهجوم.
لقد أدت هذه التهديدات المتزايدة إلى ارتفاع في الإنفاق العالمي على أمن المعلومات، حيث يتوقع أن يصل إلى 240 مليار دولار في عام 2026. وتعد واجهات برمجة التطبيقات، وخاصةً تلك التي تُستخدم لربط الأنظمة التي تعمل بالذكاء الاصطناعي، نقطة دخول رئيسية للمهاجمين الذين يسعون لاستغلال نقاط الضعف المنطقية أو الثغرات في عمليات المصادقة والتفويض.
كيف تستفيد عمليًّا: أدوات وخطوات عملية
لتعزيز أمن واجهات برمجة التطبيقات لديك في مواجهة التهديدات المدعومة بالذكاء الاصطناعي، يمكنك اتباع الخطوات العملية التالية والاستفادة من الأدوات الحديثة:
- تطبيق أمن واجهات برمجة التطبيقات الشامل: يجب دمج الأمن في جميع مراحل دورة حياة واجهة برمجة التطبيقات، بدءًا من التصميم وحتى النشر والمراقبة. استخدم أدوات مثل جدران الحماية للجيل التالي المدعومة بالذكاء الاصطناعي (NGFW) التي يمكنها تحديد السلوكيات المشبوهة.
- الاستفادة من الذكاء الاصطناعي للكشف عن التهديدات: استخدم حلول الكشف عن التهديدات المدعومة بالذكاء الاصطناعي التي تجمع بين التعلم الآلي والتحليلات السلوكية واكتشاف الشذوذ والأتمتة لتحديد النشاط المشبوه عبر المستخدمين والبيانات والأنظمة. يمكن لهذه الأدوات تحليل الأنماط عبر البريد الإلكتروني، والهويات، والنقاط الطرفية، وتطبيقات السحابة، والشبكات، ونشاط البيانات.
- أتمتة الاستجابة للحوادث: استخدم منصات SOAR (Security Orchestration, Automation, and Response) المدعومة بالذكاء الاصطناعي لأتمتة الاستجابة للحوادث الأمنية. يمكن لهذه المنصات ربط السجلات تلقائيًا، وإثراء التنبيهات بمعلومات التهديدات، وتفعيل سير عمل الاستجابة دون تدخل بشري، مما يقلل من متوسط وقت الاستجابة بنسبة تصل إلى 70%.
- مراقبة الهويات والوصول: نظرًا لأن الهوية أصبحت ساحة المعركة الأساسية للهجمات التي ينسقها الذكاء الاصطناعي، ركز على تعزيز إدارة الهوية والوصول باستخدام أطر عمل الثقة الصفرية (Zero Trust) ومبدأ الامتيازات الأقل.
- التقييم المستمر للمخاطر ونقاط الضعف: قم بإجراء اختبارات اختراق منتظمة لواجهات برمجة التطبيقات، بما في ذلك اختبارات الاختراق المدعومة بالذكاء الاصطناعي مثل PentestGPT أو Tempest (T3MP3ST). يمكن لهذه الأدوات اكتشاف الثغرات الأمنية في واجهات برمجة التطبيقات بشكل أسرع وأكثر فعالية من الطرق التقليدية.
- تأمين سلاسل التوريد البرمجية: نظرًا لأن واجهات برمجة التطبيقات غالبًا ما تعتمد على مكونات خارجية، تأكد من تأمين سلسلة توريد البرامج الخاصة بك.
مع استمرار تطور الذكاء الاصطناعي في كل من الهجمات والدفاعات السيبرانية، فإن تبني استراتيجيات أمن واجهات برمجة التطبيقات الاستباقية والمدعومة بالذكاء الاصطناعي لم يعد خيارًا، بل ضرورة حتمية للحفاظ على المرونة السيبرانية في عام 2026 وما بعده.
التعليقات 0
لا توجد تعليقات بعد — كن أوّل من يشارك رأيه.
شارك برأيك
للتعليق، سجّل الدخول أولاً — نرسل لك رمزاً على بريدك (بلا كلمة مرور). يمنع هذا التعليقات المزعجة ويبقي النقاش راقياً.
سجّل / ادخل للتعليق ←